
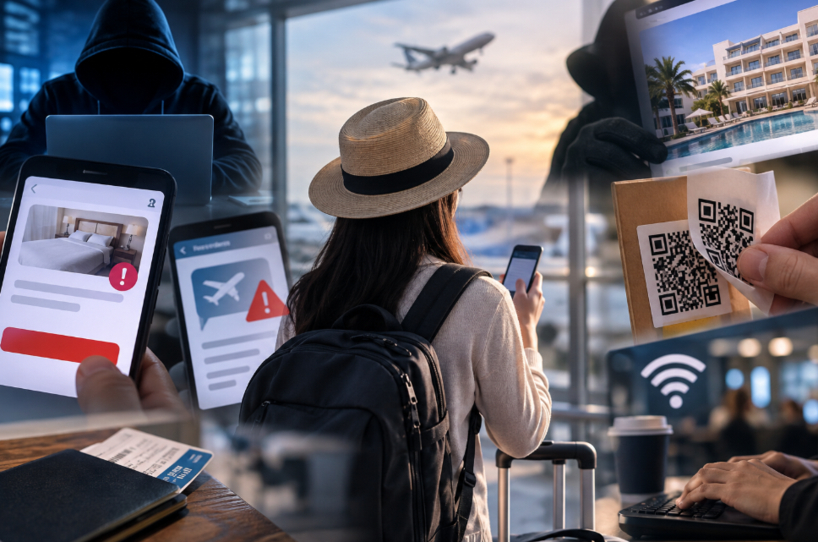
여행객을 노린 호텔·항공편 사칭, QR코드 및 공공 와이파이 등 각종 여행 사기가 갈수록 교묘해지고 있다. [AI 생성 이미지]
연방거래위원회(FTC)에 따르면 지난해 미국인들이 문자와 이메일, 전화, 소셜미디어 등을 통한 사칭 사기로 신고한 피해액은 35억 달러에 달했다. 전체 사기 신고 가운데 약 3분의 1이 사칭 사기로 가장 많은 비중을 차지했다. 다만 해당 수치가 모두 여행 관련 사기는 아니다.
최근 대표적인 수법은 ‘예약 탈취(reservation hijacking)’다. 사기범이 호텔이나 예약업체의 시스템에서 실제 예약 정보를 빼낸 뒤 투숙객에게 호텔을 사칭한 문자나 이메일을 보내는 방식이다. 실제 숙박 날짜와 결제 금액 등을 제시한 뒤 “결제에 문제가 생겼다”며 링크를 통해 재결제를 유도한다.
항공편 취소를 가장한 사기도 기승을 부리고 있다. 출발을 앞둔 여행객에게 항공편이 취소되거나 지연됐다는 긴급 메시지를 보내 추가 비용을 내고 항공권을 재예약하도록 유도하는 수법이다. 전문가들은 메시지에 포함된 링크를 누르지 말고 항공사 공식 웹사이트나 앱을 통해 직접 운항 정보를 확인할 것을 권고했다.
여행지에서 흔히 사용하는 QR코드도 주의해야 한다. 식당이나 카페의 정상 QR코드 위에 가짜 스티커를 붙여 이용자를 허위 결제 사이트로 연결하는 수법이 사용되고 있다. QR코드 위에 다른 스티커가 붙어 있거나 결제 페이지가 의심스럽다면 직원에게 확인하는 것이 좋다.
또 항공권 사진을 소셜미디어에 올리는 것도 삼가야 한다. 항공권에 표시된 QR코드나 바코드에는 귀국 항공편을 비롯한 예상보다 많은 개인정보가 포함될 수 있다.
송윤서 기자