
100여개국 IT 종사자 노려
암호화폐 지갑 7000개 털어
암호화폐 지갑 7000개 털어
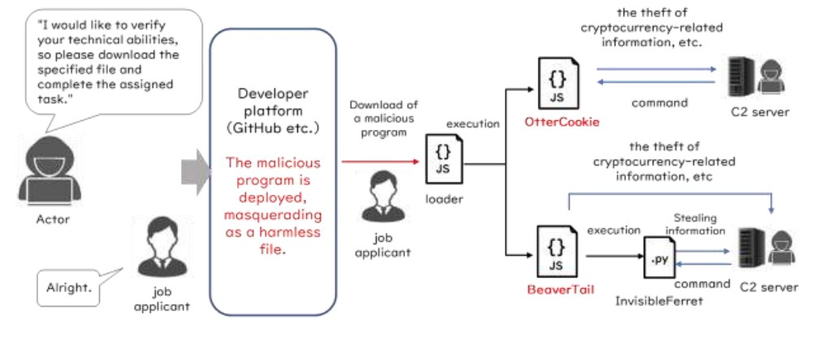
북한 해킹 조직 ‘워터플럼’이 가짜 취업 면접을 통해 구직자의 컴퓨터에 악성코드를 설치한 뒤 암호화폐 관련 정보 등을 탈취하는 수법을 보여주는 도식. [FBI 제공]
연방수사국(FBI)은 18일 북한 해킹 조직 ‘워터플럼(WaterPlum)’이 지난해 12월부터 올해 7월까지 100여 개국에서 최소 3만 대의 컴퓨터를 악성코드에 감염시켰다고 밝혔다. 미국과 일본을 비롯해 유럽 등 전 세계 IT 종사자들이 표적이 됐다.
이들은 실제 인공지능(AI)·암호화폐·대체불가토큰(NFT) 업체나 채용 담당자로 위장해 소프트웨어 개발자와 IT 종사자들에게 접근했다. 소셜미디어와 구인·프리랜서 플랫폼 등도 이용했다.
수법은 취업 면접을 가장하는 방식이다. 온라인 면접이나 코딩 테스트 과정에서 지원자에게 특정 파일을 내려받거나 프로그램을 실행하도록 유도했다. 화상회의 오류를 해결해야 한다며 악성 파일 설치를 요구하기도 했다.
악성코드가 설치되면 비밀번호와 키보드 입력 기록, 화면 캡처, 여권·운전면허증 등 개인정보까지 빼낼 수 있다. 암호화폐 지갑의 개인키와 복구 문구도 탈취 대상이었다.
FBI는 워터플럼과 일부 북한 IT 인력이 북한 노동당 산하 군수공업부 제313총국 소속으로 활동하는 것으로 보고 있다.
강한길 기자