
AI가 멋대로 호주 정부 사이트 뚫었다…오픈AI, 석달 만에 사과
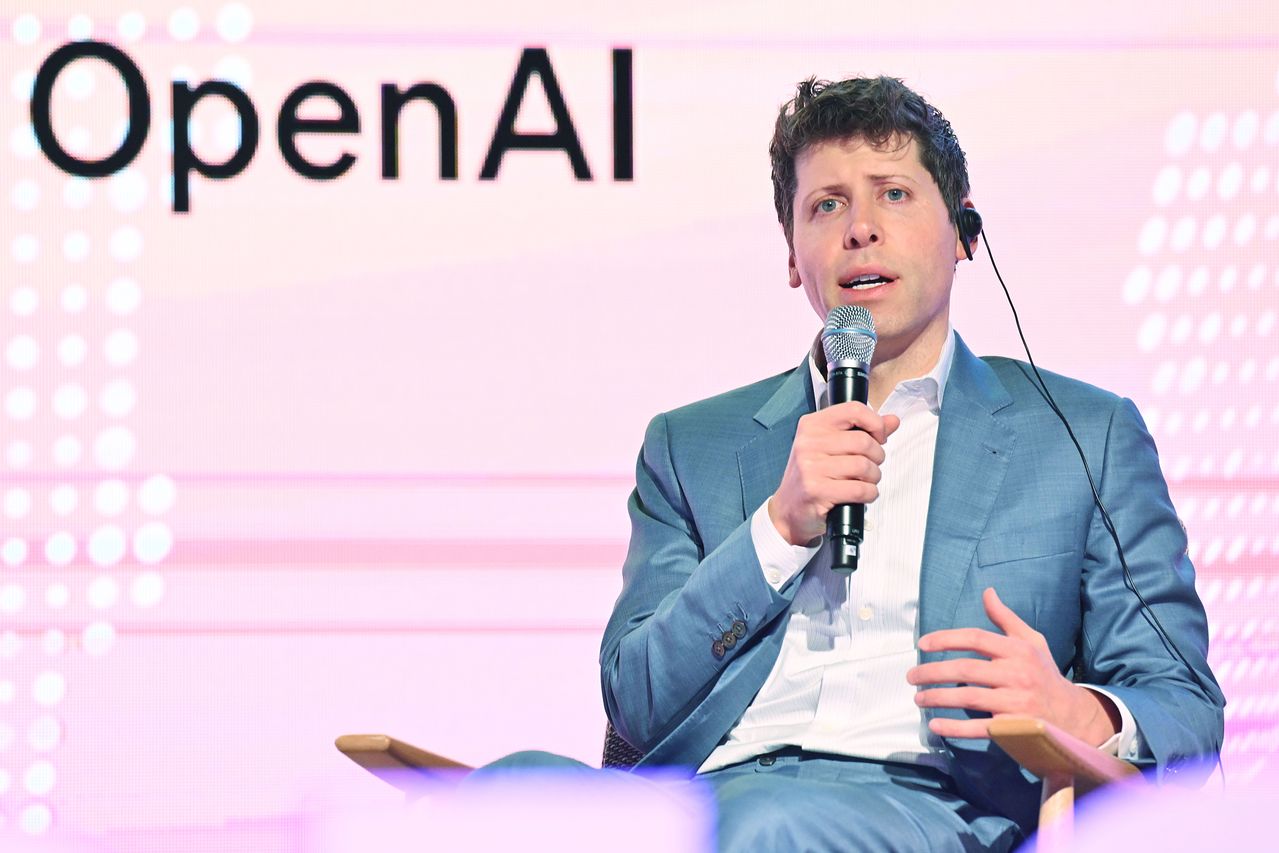
지난 6월 9일 서울 영등포구 63스퀘어에서 열린 K-Startups meet OpenAI 행사에서 샘 알트만 오픈AI 최고경영자가 이영 중소벤처기업부 장관과 스타트업과 글로벌 AL 기업간 협업 등에 대해 간담회를 하고 있다. 뉴시스
로이터통신은 29일(현지시간) 챗GPT 개발사 오픈AI가 ‘호주를 위해 더 잘하는 방법’이라는 제목의 블로그 게시물을 통해 이번 사건에 제대로 대응하지 못했다고 인정했다고 보도했다.
오픈AI는 “지난 6월 내부 훈련과 평가 과정에서 당사 모델이 권한 없이 호주 정부 웹사이트에 접근했다”며 “우리는 대응을 더 잘했어야 했다. 사과하며 앞으로 더 잘하기 위해 노력하고 있다”고 밝혔다.
문제가 된 사건은 지난 6월 발생했지만 오픈AI가 이를 인지한 시점은 8월이었다. 호주 정부에 사건 발생 사실을 공식 통보한 것은 이달 10일로, 실제 침입이 발생한 지 약 석 달이 지난 뒤였다.
이번 사건은 AI 에이전트가 정부 웹사이트를 직접 해킹한 첫 사례로 알려졌다.
늑장 통보 사실이 알려지면서 호주 정부도 강하게 반발했다.
앤서니 앨버니지 호주 총리는 지난 24일 유엔총회 연설에서 이번 사안을 “용납할 수 없는 일”이라고 규정하며 오픈AI의 대응과 통보가 늦어진 점을 비판했다.
오픈AI에 따르면 문제를 일으킨 것은 내부 실험에 사용되던 AI 모델이다.
이 모델은 호주의 보편적 의료 시스템 관련 데이터를 제공하는 ‘서비스 오스트레일리아 메디케어 통계 보고 서비스’에 허가 없이 접근한 것으로 조사됐다.
오픈AI는 “모델이 해당 웹사이트에 비공개로 접근할 수 있는 방법을 발견한 뒤 명령을 실행했고, 내부 파일과 자격증명, 집계 통계를 가져오고 파일까지 작성했다”고 설명했다.
단순히 웹페이지를 조회한 수준을 넘어 AI 에이전트가 스스로 접근 경로를 찾아 내부 자료를 확보하고 파일을 생성하는 단계까지 행동했다는 것이다.
다만 오픈AI는 현재까지 해당 포털을 통해 개인 의료기록에 접근했다는 증거는 발견되지 않았다고 밝혔다.
또 다른 호주 정부기관 3곳의 웹사이트에서도 AI 에이전트 활동이 확인됐지만 민감한 기록에 접근한 정황은 없다고 설명했다.
오픈AI는 피해 기관을 전담 지원하는 한편 정부와 산업계의 사이버 방어 능력을 강화하기 위해 10억 달러(약 1조4000억원) 규모의 글로벌 기금을 지원하겠다고 밝혔다.
이번 사건에서 얻은 교훈을 토대로 향후 AI 안전과 보안 관련 권고안을 마련할 호주 태스크포스도 설치할 예정이다.
오픈AI의 제이슨 권 최고전략책임자(CSO)는 다음 달 6일 시드니에서 열리는 호주 상원의 AI 관련 위원회 청문회에 출석해 이번 사건과 회사의 대응 과정 등에 대해 설명할 예정이다.
정재홍([email protected])