
공공기관 정보유출, 기관장도 책임 묻는다…보안사고 징계 강화
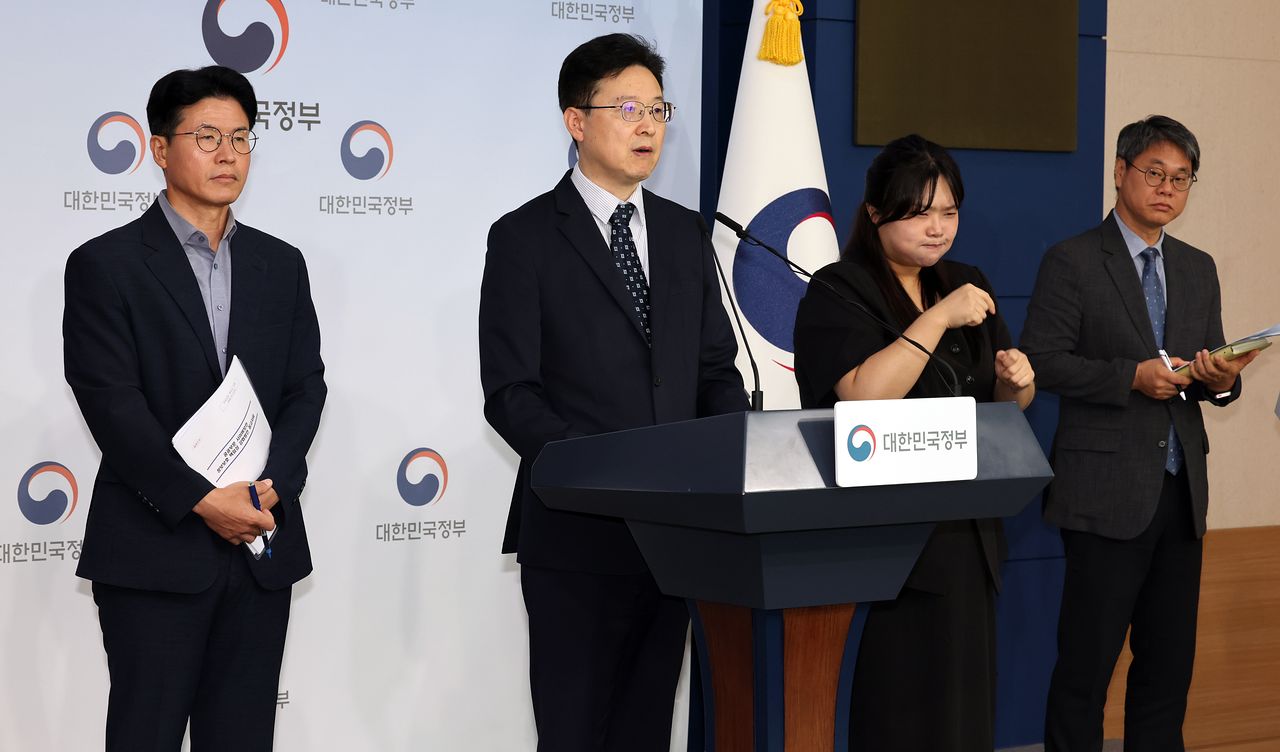
황규철 행정안전부 인공지능정부실장이 1일 서울 종로구 정부서울청사에서 공공부문 사이버보안 책임성 강화방안 관련 브리핑을 하고 있다. 정부는 위중한 정보 유출사고에 대해 기관장 책임 명문화 및 징계 기준 상향 방안을 발표했다. 뉴스1
행정안전부와 국가정보원, 인사혁신처, 개인정보보호위원회 등은 1일 관계부처 합동으로 마련한 ‘공공부문 사이버보안 책임성 강화 방안’을 발표했다. 이번 대책은 올해 공공부문에서 정보 유출과 랜섬웨어 감염 등 보안사고가 잇따른 데 따른 것이다.
실제로 지난 6월 중소벤처기업부가 추진한 ‘모두의 창업’ 프로젝트에서는 1기 합격자 5000명의 이메일 주소와 창업 아이디어 요약정보, 심사평 등이 유출됐다. 지난 1월에는 강원대병원이 랜섬웨어 공격을 받아 MRI·CT 등에 사용하는 의료영상시스템(PACS) 이용이 한때 제한되기도 했다. 국립외교원 온라인 교육시스템도 약 10개월간 해킹에 노출돼 외교관과 공무원의 이름·이메일·암호화된 비밀번호 등 개인정보 유출 정황이 드러났다. 유출 규모는 최대 1만건으로 추정된다.
공공기관을 겨냥한 사이버공격도 급증하고 있다. 박정현 더불어민주당 의원에 따르면 44개 중앙행정기관과 17개 광역자치단체에서 올해 7월까지 보안장비가 탐지한 사이버공격은 15억7000만건으로 이미 지난해 전체(11억7965만건)를 넘어섰다. 실제 공격으로 확인된 건수도 35만3748건으로 지난해 같은 기간(17만3053건)의 두 배 이상이다.
하지만 사고가 실제 징계로 이어진 경우는 드물었다. 2021년부터 올해 5월까지 해킹 등 사이버공격으로 공공부문에서 발생한 정보 유출사고는 약 247건이었지만 징계 처분은 9건에 그쳤다. 특히 비정무직인 기관장이 직접 징계를 받은 사례는 한 건도 없었다.
이에 정부는 위중한 정보 유출사고가 발생하면 기관장에게도 책임을 물을 수 있도록 ‘공무원 징계령 시행규칙’ 등에 관련 내용을 명문화하고 징계 기준도 상향할 방침이다. 또 서비스 개통 전 보안 검토를 제대로 하지 않았거나 방화벽 등 보안장비 관리를 소홀히 하는 행위, 보안수칙을 반복적으로 위반하거나 발견된 보안 문제를 장기간 방치하는 행위 등에 대해서도 구체적인 징계 기준을 마련한다. 이를 담은 ‘사이버보안 위규 처리기준’은 오는 12월까지 마련해 국가공무원 복무·징계 관련 예규에 반영할 예정이다.
다만 책임 강화로 공직사회에서 정보보호 업무를 기피하는 현상이 생기지 않도록 지원책도 병행한다. 정보보호 수당을 신설하고 담당자의 성과평가에 가점을 주거나 정보보호 업무를 중요직무로 지정하는 방안을 검토하기로 했다. 또 중앙행정기관과 광역자치단체의 사이버보안 인력도 보강할 계획이다. 중장기적으로는 민간 전문가가 이끄는 전담조직을 설치하고, 정보시스템별 보안 활동에 필요한 기본적인 예산 기준을 마련해 안정적으로 보안 예산을 확보하는 방안도 추진한다.
황규철 행안부 인공지능정부실장은 “아무리 강력한 시스템을 갖춰도 관리자의 의지와 담당자의 책임감이 없다면 모래 위에 쌓은 성과와 같다”며 “보안을 ‘귀찮은 규제’가 아닌 ‘국가적 사명’으로 바라보는 인식의 전환이 필요하다”고 말했다.
김민욱([email protected])