
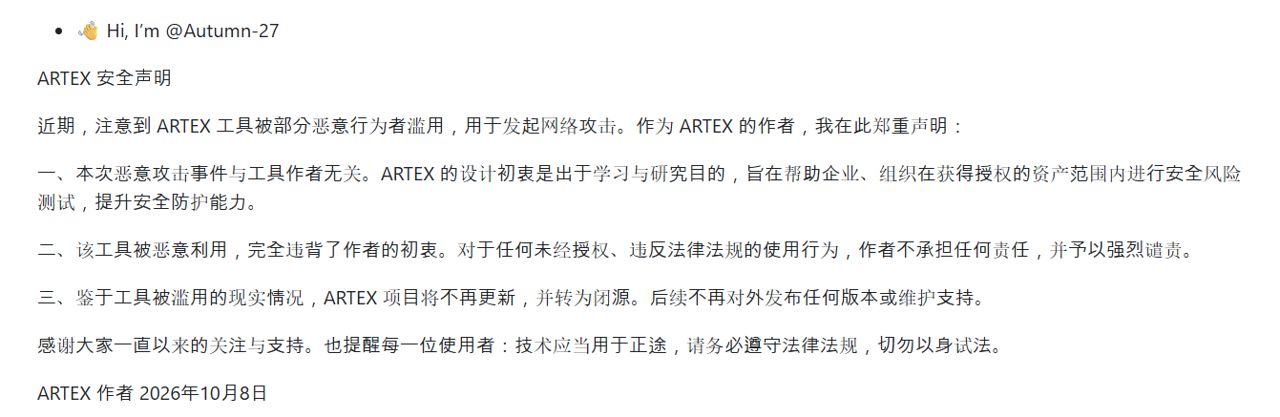
중국산 인공지능(AI) 에이전트 ‘아르텍스(ARTEX)’ 개발자 '오텀(Autumn)-27'가 지난 8일 깃허브에 공개 개발 중단을 알린 성명. 깃허브 캡처.
아르텍스 개발자 ‘오텀(Autumn)-27’은 지난 8일 개발자 플랫폼 깃허브에 올린 글에서 “최근 ARTEX 도구가 일부 악의적인 행위자들에 의해 사이버 공격에 악용되고 있다는 사실을 확인했다”며 “더 이상 업데이트되지 않고 비공개 소스로 전환될 것”이라고 밝혔다. 이어 “앞으로 어떠한 추가 버전도 외부에 공개하지 않으며, 유지보수나 기술 지원도 제공하지 않을 것”이라고 했다.
이 개발자는 “악의적 사용은 본래 취지에 완전히 반하는 행위”라고 규탄하면서도 한국 금융권 해킹 사태를 직접 언급하지는 않았다. 그러면서 “허가받지 않은 사용이나 법률·규정을 위반하는 모든 행위에 대해 개발자는 어떠한 책임도 지지 않는다”고 주장했다.
문제는 기존 소스코드를 복제한 저장소가 여전히 공개돼 있다는 점이다. 중국 기술 전문매체 헬로차이나테크의 포 자오 설립자는 AFP통신에 “개발 중단 결정만으로는 이미 다운로드된 프로그램을 제거하거나 계속된 사용을 막을 수 없다”고 짚었다.
박현주([email protected])