
[단독]“메모리를 ‘기억기’라 해”…PHP 노린 ‘최아린’ 수상한 대화
사이퍼마 창립자인 쿠마르 리테시 대표의 모습. 리테시 대표는 북한 배후가 의심되는 해커들이 이미 해킹 시도를 위한 움직임을 보이고 있다고 밝혔다. 사진 사이퍼마
전 세계 웹사이트 약 70%에 쓰이는 프로그래밍 언어 PHP의 보안 허점으로 각국이 긴급 대응에 나선 가운데, 이를 노리는 해킹 집단의 북한 연계 가능성을 제기한 곳이 있다. 싱가포르에 본사를 둔 글로벌 보안기업 사이퍼마다. 사이퍼마는 지난 23일 공개한 보고서를 통해 PHP 사태 이후 “한 해킹 집단이 한국어로 표적 목록과 작업 지시를 주고받으며 정부기관, 은행 등을 최우선으로 노리고 있다”며 “북한 해킹 조직 라자루스와 공격 전술이 유사하다”는 분석으로 주목을 받았다. 라자루스는 세계 각국 정부와 기업의 정보와 금전 탈취를 병행해온 북한 정찰총국 산하 해킹조직이다.
사이퍼마 창업자 쿠마르 리테시 대표는 25일 중앙일보와 서면 인터뷰에서 “북한 연계가 의심되는 해커들이 24일 밤 한국·미국 등을 겨냥해 웹서버 등 216개 표적 목록을 예정보다 일찍 완성했다는 대화를 나눈 정황을 포착했다”며 추가 해킹 정황을 공개했다. 그는 “해커들이 이미 표적 약 3분의 1에 접속해 보안 허점을 살펴봤다는 보고도 있었다”고 덧붙였다.
리테시 대표는 북한 연계를 확정한 단계는 아니라면서도 “해커들이 인터넷을 ‘인터네트’, 메모리를 ‘기억기’라고 부르는 북한식 표현을 사용했다”며 판단 단서도 공개했다. 다음은 일문일답.
A : 올해 중반부터 신원을 숨겨 소통하는 통신망 ‘I2P’의 비공개 대화방에서 ‘전창혁 2’와 ‘최아린’이라는 계정을 추적했다. PHP 취약점 공개 이후인 22~24일 두 사람의 대화는 단순한 잡담으로 보기 어려웠다. 보안 업데이트가 안 됐거나 일부 조치만 이뤄진 PHP 서버를 고르고, 어느 나라와 업종부터 노릴지 구체적 지시를 주고받았다. 지난 24일 밤에는 216개 표적 목록을 예정보다 하루 일찍 완성했다는 보고까지 받았다.
Q : 216개는 기관 수인가. 어느 나라와 분야를 겨냥하나.
A : 기관 수를 뜻하는 건 아니다. 웹사이트를 운영하는 컴퓨터인 서버 216개를 공격 대상으로 골랐다는 뜻이다. 해커들이 정찰 범위를 넓히면 이 수치는 더 늘어날 수 있다. 대화에선 정부기관과 은행을 먼저, 이어 물류·공항·항공·제조업·온라인 거래 플랫폼을 겨냥하라고 했다. 한국·미국·일본과 유럽연합 등이 우선 대상이다. 정보 수집과 돈벌이를 병행해온 라자루스의 표적 선정과 닮았다. 실제 명단은 확보하지 못해 한국 기관이 몇 곳인지는 알 수 없다.
Q : 공격은 이미 진행됐나.
A : 해커들은 자신들이 장악한 컴퓨터 등을 이용해 새 표적에 침입할 틈이 있는지 살피고 있다. 24일 대화에선 처음 몇 시간 만에 표적 약 3분의 1을 점검했다고 했다. 한꺼번에 많은 접속 요청을 보내면 들킬 수 있어, 요청량을 줄이고 간격을 둔다. 접속에 쓰는 컴퓨터도 바꾸고 차단 조짐이 보이면 사용을 중단한다. 새 표적에 침입하는 데 성공했는지는 확인되지 않았다.
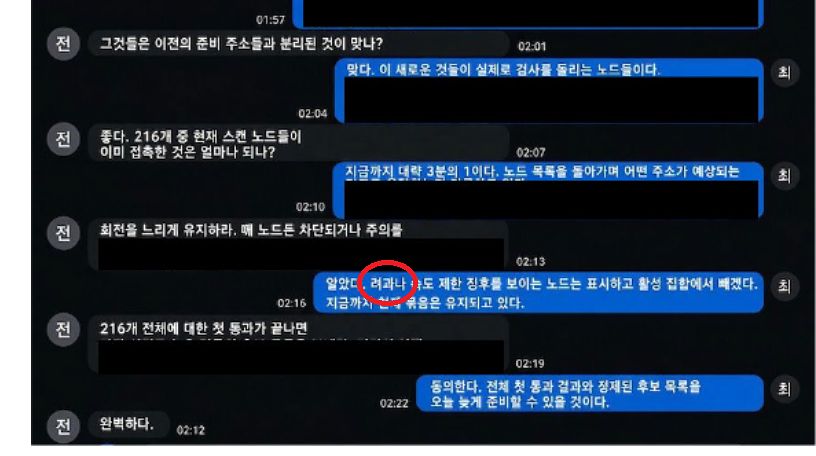
싱가포르 사이버보안 기업 사이퍼마가 24일 공개한 북한 연계가 의심되는 해커들의 한국어 대화 모습. ‘여과’를 ‘려과’로 쓰는 등 두음법칙을 적용하지 않는 북한식 표기가 나타난다. 사진 사이퍼마
Q : 북한 연계 세력으로 의심하는 이유는.
A : 같은 계정들이 과거에도 라자루스와 유사한 작전을 벌이는 것을 관측했다. 이번 대화에서도 한국어를 쓰면서 인터넷을 인터네트, 서버 등을 주콤퓨터, 메모리를 기억기라고 부르는 북한식 표현을 썼다. 라자루스 계열은 정상적인 한국 웹사이트를 해킹해 악성 프로그램을 퍼뜨리는 등 다음 공격의 발판으로 삼았다. 이번 집단도 이미 해킹한 서버를 새 표적을 탐색하는 데 이용하고, 눈에 띄는 대량 접속을 피한다. 취약한 PHP 서버가 많은 중국·러시아가 표적 명단에서 빠진 점도 과거 북한의 표적 선정과 닮았다.
Q : 인공지능(AI)는 북한 의심 세력의 해킹 방식도 바꿨나.
A : 이들 대화에선 정찰과 공격용 코드 선별에 ‘로컬 AI’를 쓴다는 언급이 나왔다. 주로 오픈소스AI 모델을 자신들의 컴퓨터에서 돌리는 방식이다. AI가 인터넷에 공개된 공격 코드 중 쓸 만한 것의 우선순위를 매기면 이들이 이를 검증하는 식이다. AI가 이 과정을 단축해 공격 준비 속도가 매우 빨라졌다.
Q : 국내 기관과 기업은 어떻게 대응해야 하나.
A : 먼저 바꿔야 할 것은 대응 시간이다. AI는 취약점 공개부터 악용까지의 간격을 몇 주에서 며칠, 때로는 몇 시간으로 줄였다. 매달 정해진 업데이트 날짜를 기다릴 여유가 없다. 외부에서 접속할 수 있고 공격자들이 노리는 서버부터 서둘러 고쳐야 한다.
더중앙플러스 : 팩플
더 자세한 기사 내용이 궁금하시다면 주소창에 링크를 붙여넣으세요.
한국인 10만명 신상 턴 그 AI…“해킹해줘” 딱 한마디 했더니
이제 해커는 사람 대신 AI를 노린다. 이메일에 숨겨놓은 한 문장으로 AI 비서가 기밀을 외부로 보내게 유도하고, 커뮤니티 게시판에 올린 코드 오류 신고 글 제목만으로 코딩 AI의 실행 권한까지 빼앗는다. 냉장고부터 TV까지 집안 곳곳을 채운 가전에도 AI가 적용되는 현시점, AI에 얼마만큼 내 정보를 맡겨도 되는 걸까. AI가 가져올 편리함의 대가부터 AI 해킹을 막는 AI 기술까지 그 손익계산서를 따져봤다.
https://www.joongang.co.kr/article/25470949
박태인([email protected])