
대통령·장관 여권번호 유출, 어떻게 가능했나…5개월 ‘깜깜이’
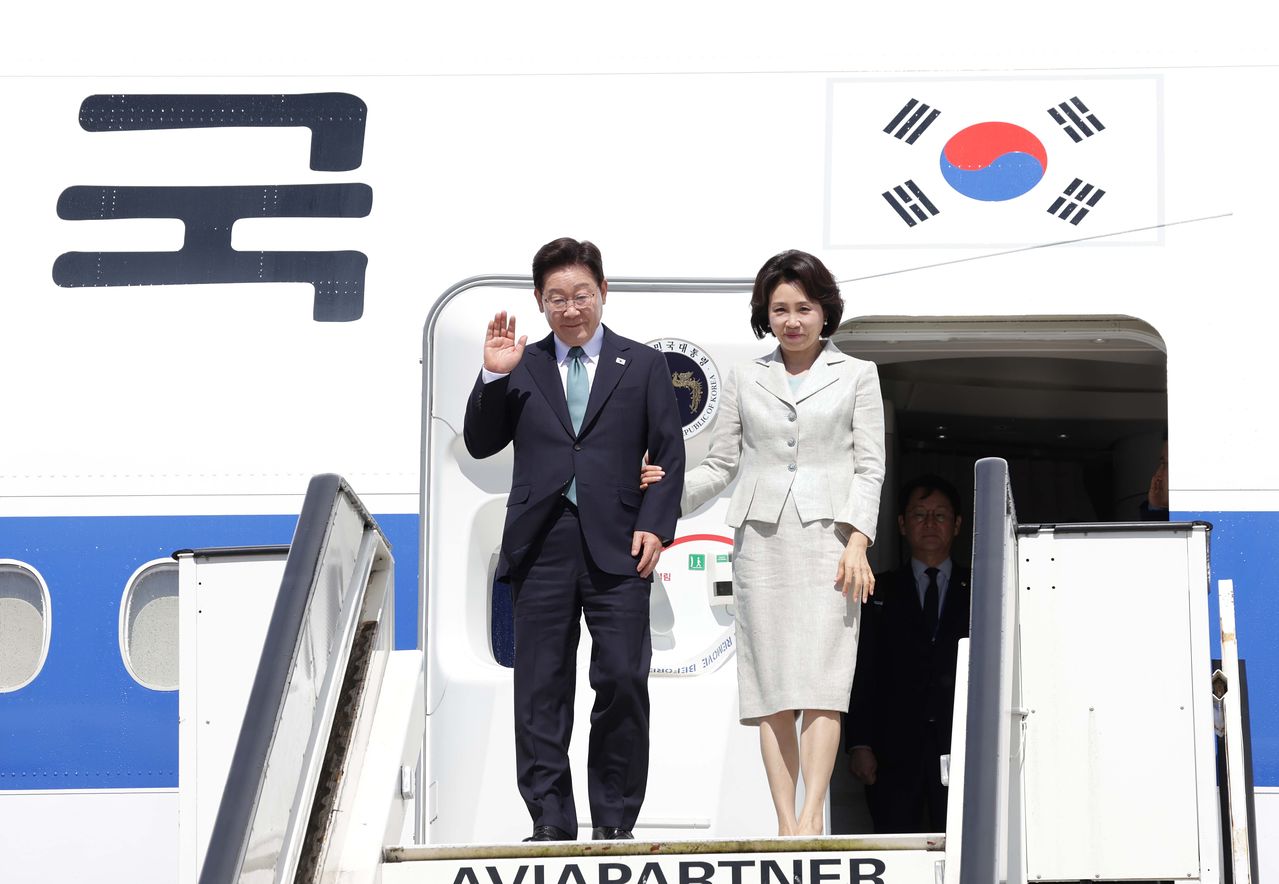
G7 정상회의 참석을 계기로 유럽을 방문한 이재명 대통령과 김혜경 여사가 지난 6월 9일(현지시간) 벨기에 브뤼셀 멜스부르크 군공항에 도착, 공군 1호기에서 내려 손을 흔들고 있다. 청와대사진기자단
3일 중앙일보 취재를 종합하면, 지난 6월 이 대통령 부부와 정부 주요 인사, 청와대·외교부 직원, 대통령경호처 경호원, 청와대 출입기자 등 168명의 국문·영문 이름과 소속·직책, 생년월일, 여권번호, 여권 발급·만료일 등이 공개된 곳은 구글의 유료 악성코드 검사 플랫폼 ‘바이러스토털’이다. 사용자가 의심스러운 파일이나 인터넷 주소(URL) 등을 올리면 악성코드 등에 의한 감염 여부를 검사하는데, 가격은 연간 7만5000~110만 달러(1억~15억원)에 달한다. 별도의 보안 프로그램을 설치하지 않고도 감염 여부를 확인할 수 있어 기업과 기관의 보안 담당자 사이에서 널리 쓰이는 것으로 알려졌다.
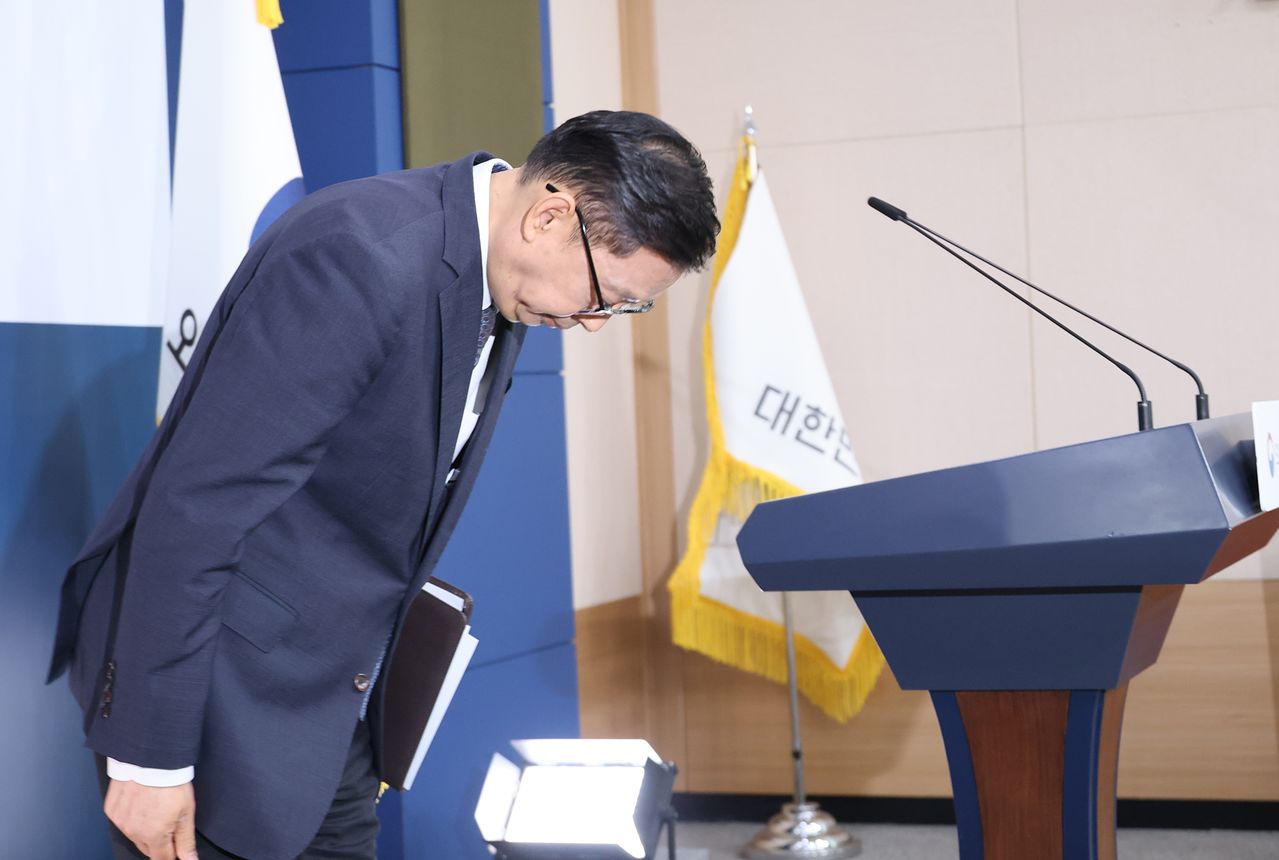
3일 서울 종로구 정부서울청사 별관 외교부에서 박두순 외교부 대변인이 대통령 순방단 개인정보 유출 관련 브리핑을 마친 뒤 인사하고 있다. 연합뉴스
이 같은 플랫폼 특성상 청와대 내부 개인정보에 접근할 수 있는 담당자가 바이러스토털의 작동 방식을 제대로 모른 채 악성코드 검사를 진행했을 것이라는 추측이 나온다. 황석진 동국대 국제정보보호대학원 교수는 “악의를 가지고 내부 정보를 탈취한 해커가 이를 전 세계 공유 플랫폼에 올렸을 가능성은 크지 않다”며 “해킹보다는 내부 관계자의 보안 인식 부족이나 업무상 실수로 발생했을 가능성이 있다”고 말했다.
앞서 2024년에도 중앙선거관리위원회 소속 직원 약 3000명의 개인정보가 해당 플랫폼을 통해 유출되기도 했다. 당시 중앙선관위 관계자는 “보안 시스템을 유지·보수하는 외부 업체 직원이 악성코드 보안 강화 차원에서 해당 플랫폼에 내부 보안점검 결과를 올렸다”고 설명했다.
청와대 전경. 뉴스1
청와대 보안 체계에 총체적인 문제가 있다는 비판도 나온다. 정부 주요 관계자의 개인정보가 무더기로 유출됐는데도, 청와대는 약 5개월간 유출 사실을 몰랐던 탓이다. 장항배 중앙대 산업보안학과 교수는 “공유 플랫폼에 기밀 사항이 업로드된 것도 상식적이지 않은데, 해당 문서가 암호화되지 않은 평문이었다는 것도 이해하기 어렵다”며 “5개월간 유출 사실조차 인지하지 못했다는 건 보안관리의 통제권 자체에 문제가 있는 상황”이라고 말했다.
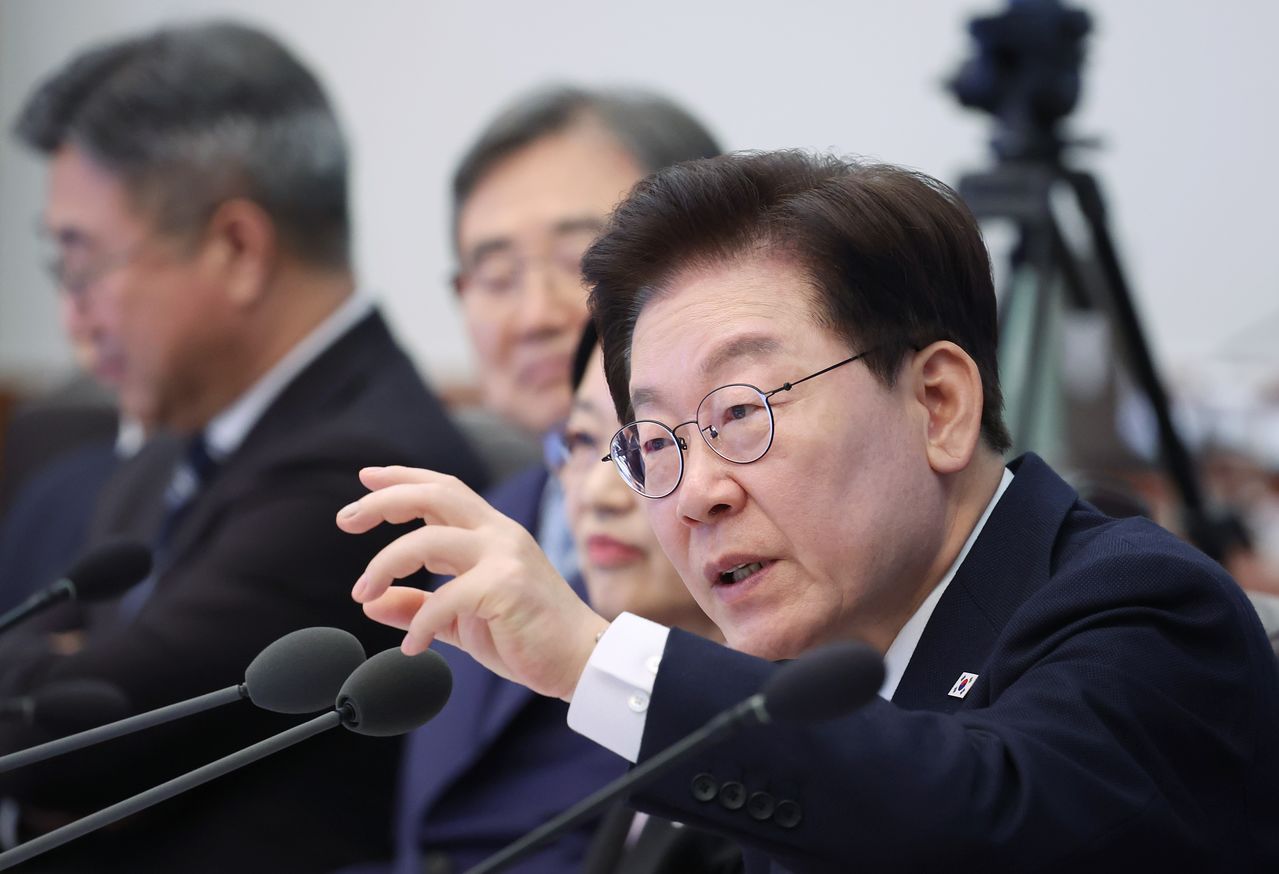
이재명 대통령이 3일 청와대에서 열린 국무회의에서 발언하고 있다. 연합뉴스
━
이 대통령 “사이버 보안 차르 구성 적극 검토”
이 대통령은 이날 청와대에서 열린 국무회의에서 “공공과 민간 영역을 아우르는 범정부 차원의 대책기구 설치 논의도 필요하다”며 “흩어져 있는 보안 기능을 총괄 조정할 수 있는 강력하고 실효적인 ‘사이버 보안 차르’ 기구 구성을 적극 검토해달라”고 주문했다. 차르는 특정 정책 분야를 총괄·조정하는 책임자를 뜻한다.
오삼권([email protected])