최신기사
“당신은 얼마짜리 고객?”…개인정보로 ‘평생가치’ 점수 매긴다
내 체중과 음주량은 물론 앞으로 어떤 자동차를 살지, 의료비를 감당할 능력이 있는지까지 기업들이 알고 있다. 소비자의 개인정보를 수집·분석해 ‘평생가치’까지 계산한 뒤 기업에 판매하는 데이터 거래 시장의 실태가 드러났다. 16일 캘매터스와 비영리 소비자단체 컨슈머리포트 등의 공동 조사에 따르면 데이터 브로커들은 소비자의 개인정보를 수천 개 항목으로 분석해 기업에 판매하는 것으로 나타났다. 대표적인 데이터 브로커 액시엄(Acxiom)은 전 세계 수십억 명에 관한 데이터를 보유하고 있다고 밝히고 있다. 컨슈머리포트가 확보한 자료를 분석한 결과, 소비자의 소득과 직업, 학력, 거주지부터 온라인 쇼핑과 기부 등 소비 내역까지 기록돼 있었다. 오리건주 주민 한 명의 경우 관련 자료만 58페이지에 달했다. 수집된 정보를 토대로 한 추정치는 더 구체적이다. 액시엄은 자녀의 나이와 성별, 예상 음주량부터 특정 자동차를 구매할 가능성까지 3000개가 넘는 항목을 분석했다. 체질량지수(BMI), 식량 부족을 겪을 가능성, 주치의 보유 여부, 의료비 지불 능력 등 건강·경제 상태도 추정했다. 개인정보는 소비자의 ‘가격표’로도 활용됐다. 액시엄은 소비자가 향후 기업에 얼마나 많은 수익을 가져다줄지를 나타내는 ‘평생가치 점수’를 산출한다. 자동차·주택·건강보험 분야에서는 0~20만 점으로 평가해 점수가 높을수록 수익성이 높은 고객으로 분류한다. 또 다른 업체 엡실론(Epsilon)은 소비자를 소득과 투자 등에 따라 나누고 ‘최고 이익률(Best Profit Margin)’ 등의 등급을 붙인다. 이렇게 만들어진 개인정보는 보험사와 은행, 제약사, 자동차·유통·통신업체 등에 판매된다. 이번 조사에서 확인된 액시엄의 데이터 구매 업체만 100곳이 넘었다. 기업들은 이를 활용해 소비자를 세분화하고 맞춤형 광고나 금융·보험 상품 등을 제시한 것으로 나타났다. 문제는 소비자가 자신의 정보가 어떻게 수집되고 누구에게 팔리는지 알기 어렵다는 점이다. 데이터 브로커들은 공공 기록과 상업용 데이터베이스, 위치·소비 기록 등을 토대로 건강과 재정, 종교 등까지 추정한다. 이 과정에서 실제와 다른 정보도 다수 생성되는 것으로 나타났다. 이 같은 논란에 액시엄 측은 “모든 데이터를 윤리적으로 확보하고 책임 있게 사용하고 있다”고 설명했다. 송윤서 기자온라인용 개인정보 평생가치 점수 비영리 소비자단체 데이터 브로커들
2026.09.17. 13:32
개인정보 보호법 세미나…KITA, 오는 13일 온라인
캘리포니아 한국기업협회(KITA)가 오는 13일 오전 10시 웹사이트 대상 소송 방지를 위한 웨비나를 개최한다. 루이스 브리스보이스(Lewis Brisbois) 로펌과 공동 개최하는 이번 웨비나는 최근 캘리포니아 개인정보 보호법(CIPA)을 근거로 기업 웹사이트에 대한 집단소송이 급증하는 가운데 관련된 법적 위험과 대응 방안을 소개하기 위해 마련됐다. 가주에서는 CIPA 규정에 따라 채팅 기능, 세션 리플레이, 쿠키, 추적 픽셀, 웹 분석 도구 등 일반적인 웹사이트 기술도 관련 규정을 제대로 준수하지 않으면 소송에 휘말리는 경우가 적지 않은 것이 현실이다. 이번 웨비나(us06web.zoom.us/meeting/register/5tmodZCYTKeoZVwJrkusnA)에 스콧 리 루이스 브리스보이스 한국기업팀 파트너를 비롯해 존 카다사키스 파트너와 앤드루 셰이즈드찰스리버어소시에이츠 부사장이 연사로 참여한다. 상세한 정보는 전화(323-939-9500)로 문의할 수 있다. 최인성 기자개인정보 보호법 개인정보 보호법 루이스 브리스보이스 캘리포니아 한국기업협회
2026.08.10. 17:49
내 개인정보 보고 가격 올린다? 가주 ‘감시가격제’ 금지 추진
소비자의 개인정보를 활용해 상품 가격을 달리 책정하는 ‘감시가격제(Surveillance Pricing)’가 가주에서 금지되는 쪽으로 기울고 있다. 감시가격제는 소매업체가 소비자의 개인정보를 분석해 동일한 상품에도 서로 다른 가격을 제시하는 방식이다. 가격 책정에는 연령과 성별은 물론 웹 브라우징 기록, 실시간 위치 정보, 소득 추정치, 가구원 수, 건강 상태, 앱 이용 기록 등 광범위한 개인정보가 활용된다. 예컨대 부유한 지역에 살거나 구매 가능성이 높은 소비자로 분류되면 같은 상품에도 더 높은 가격을 매기는 식이다. 반대로 특정 소비자에게만 단독 할인 혜택을 제공하는 것 역시 감시가격제에 해당한다. 가주 의회 따르면 인공지능(AI) 등 전자 기술로 수집한 개인정보를 상품 가격 책정에 활용하는 관행을 금지하는 ‘감시가격제 금지 법안(AB 2564)’이 상원 본회의 표결을 앞두고 있다. 상원을 통과한 뒤 개빈 뉴섬 가주 주지사가 서명하면 즉시 효력이 발생한다. AB 2564는 식료품점과 오프라인 매장, 전자상거래 플랫폼 등 대부분의 소매업체를 대상으로 삼는다. 감시가격제를 둘러싼 논란은 차량호출 서비스 업계에서 이미 불거진 바 있다. 우버와 리프트는 이용자의 수요와 이용 패턴 등에 따라 동일한 이동 구간임에도 25달러에서 65달러까지 서로 다른 요금을 부과해 논란을 샀다. 〈본지 6월 17일자 A-3면〉 관련기사 우버 탔더니 난 65불, 친구는 25불…컨슈머리포트 17개주 조사 소비자들 역시 개인정보를 활용한 차등 가격 책정에 강한 우려를 나타내고 있다. 이준기(27)씨는 “AI가 가격을 책정하는 과정에서 방대한 개인정보가 수집·분석되는 만큼 사생활 침해 우려가 크다”며 “구매 성향에 따라 동일한 상품을 다른 가격에 사야 한다면 소비자 입장에서는 불공정하다고 느낄 수밖에 없다”고 지적했다. 법안을 발의한 크리스 워드 가주 하원의원(민주·샌디에이고)은 “누구도 자신의 개인정보 때문에 더 비싼 가격을 치러서는 안 된다”며 “이러한 관행은 저소득층과 쇼핑 선택권이 제한된 소비자들에게 가장 큰 피해를 입힌다”고 법안 취지를 설명했다. 반면 이 법안이 소비자가 누리던 정상적인 할인 혜택까지 위축시킬 수 있다는 우려도 나온다. 가주소매업협회는 “많은 가정이 할인 행사와 디지털 쿠폰, 로열티 프로그램을 통해 생활비를 절약하고 있다”며 “법안에는 이러한 할인 혜택을 충분히 예외로 인정하는 조항이 없어 결과적으로 소비자들이 누리던 혜택이 줄어들 수 있다”고 반발했다. 한편 메릴랜드, 콜로라도, 코네티컷, 로드아일랜드 등은 이미 감시가격제를 제한하는 법안을 통과시켰거나 시행 중이다. 다만 이들 주가 할인 혜택이나 로열티 프로그램을 일부 예외로 인정하는 것과 달리, 가주 법안은 개인 맞춤형 할인까지 폭넓게 규제하는 가장 강력한 수준의 법안으로 평가받고 있다. 송윤서 기자개인정보 맞춤형 개인정보 때문 감시가격제 금지 소비자 입장
2026.07.27. 20:59
개인정보 유출 역대 최악…상반기 피해 통지 4억7000만건
올해 상반기 미국에서 발생한 개인정보 유출 사고가 1800건을 넘어서며 또다시 역대 최대 기록을 갈아치울 가능성이 커졌다. 피해 통지 건수는 이미 지난해 연간 규모를 넘어섰다. 신원도용 리소스센터(ITRC)가 22일 발표한 '2026년 상반기 데이터 유출 보고서'에 따르면 올해 상반기 개인정보 유출 사고는 총 1803건으로 집계됐다. 현재 추세가 이어질 경우 올해 전체 유출 사고는 약 3600건으로, 지난해 역대 최고치인 3321건을 넘어설 것으로 전망됐다. 피해 통지 건수는 4억7120만여 건으로 지난해 연간 전체(2억9750만 건)를 이미 웃돌았다. ITRC는 대규모 해킹 사고가 잇따르면서 피해 규모가 급증했다고 분석했다. 교육 플랫폼 '캔버스(Canvas)' 운영사 인스트럭처 홀딩스 해킹 사고로만 약 2억7500만 건의 피해 통지가 발생해 전체의 58%를 차지했다. 분야별로는 금융서비스 업계의 유출 사고가 387건으로 가장 많았고, 의료 분야도 281건으로 증가세로 돌아섰다. 제조업의 피해 통지 건수는 7400만 건으로 지난해 연간(197만 건)의 37배를 웃돌았다. 내부자에 의한 정보 유출도 크게 늘었다. 상반기 내부자 유출 사고는 21건으로 지난해 연간(3건)의 7배 수준이었다. 반면 전체 유출 사고의 76%는 해킹 원인이나 공격 경로가 공개되지 않아 피해자들이 실제 위험을 판단하기 어려운 것으로 나타났다. ITRC는 개인정보 피해를 줄이기 위해 신용정보 동결, 패스키(Passkey) 사용, 다중인증(MFA) 활성화 등을 권고했다. 강한길 기자개인정보 유출 개인정보 유출 대규모 유출 전체 유출
2026.07.22. 22:49
클릭 한 번에 내 정보 ‘싹’…내달 개인정보 삭제법 시행
앞으로는 개인정보를 지우기 위해 업체마다 일일이 삭제를 요청할 필요가 없어진다. 다음 달 1일부터 캘리포니아에서 ‘개인정보 삭제법(Delete Act)’이 본격 시행되면서 한 번의 신청만으로 600곳이 넘는 데이터 브로커가 보유한 개인정보를 일괄 삭제할 수 있게 된다. 삭제 요청은 가주 정부의 ‘드롭(DROP)’ 시스템을 통해 접수된다. 현재까지 약 30만 명이 신청했으며 시스템이 요청 내용을 각 데이터 브로커에 전달하면 업체들은 법에 따라 신청자의 정보를 삭제해야 한다. 이 법은 개인정보를 수집·판매하는 데이터 브로커에 소비자의 삭제 요구를 의무적으로 이행하도록 한 내용이 주요 골자다. 요청을 받은 업체는 최대 90일 안에 관련 정보를 삭제해야 하며, 이후 새로 수집한 개인정보도 45일마다 삭제해야 한다. 삭제 대상은 사회보장번호(SSN), 주소, 이메일 주소, 전화번호를 비롯해 가족 정보, 재정 상태, 건강 정보, 직장 이력 등 대부분의 개인정보와 민감 정보다. 이용을 원하는 주민은 가주 개인정보보호국 웹사이트(privacy.ca.gov)에서 무료로 신청할 수 있다. 대상은 캘리포니아 주민으로 제한된다. 첫 일괄 삭제는 8월 1일부터 순차적으로 시작되며, 이후에도 언제든 신청할 수 있다. 송윤서 기자개인정보 삭제법 개인정보 삭제법 내달 개인정보 개인정보보호국 웹사이트
2026.07.19. 20:24
일리노이, 낙태 관련 개인정보 보호 강화
J.B. 프리츠커 일리노이 주지사가 낙태 관련 개인정보 보호를 강화한 ‘생식 건강 기록 보호 법안’(Reproductive Health Records Privacy Act)에 24일 서명했다. 이 법은 낙태가 금지된 인근 주의 정부 기관이나 수사 당국이 일리노이 주에서 낙태 수술을 받은 환자의 의료 기록에 접근하는 것을 막기 위한 조치로 마련됐다. 새 법에 따라 개인의 낙태 관련 정보는 일반 의료기록과 분리해 별도 관리되며, 환자 동의 없이 타 주 경찰•검찰 등과 공유할 수 없게 된다. 다만 데이터 보안, 의료서비스 품질 점검, 의료비 정산 등 일부 목적에는 예외가 인정된다. 의료기관이 법을 위반하고 개인 정보를 제3자에 제공할 경우 환자는 해당 기관을 상대로 민사소송을 제기할 수 있다. 이를 위해 관련 기관들은 내년 7월 이전에 의료정보교환시스템(HIE) 등을 새 법에 맞춰 재구축해야 한다. 이 법은 2022년 연방 대법원이 ‘돕슨 대 잭슨 여성보건기구’(Dobbs v. Jackson Women's Health Organization) 판결을 통해 과거 50년 간 이어온 ‘로 대 웨이드(Roe v. Wade) 판례를 공식 폐기한 후 보수 성향의 주들이 낙태 규제를 강화된 데 대한 대응 차원에서 마련됐다. 이전에는 연방 차원에서 낙태권이 보호됐으나, 연방 대법원이 낙태 규제 권한을 각 주에 넘기면서 낙태 정책은 정치적 성향에 따라 주별로 양분되는 경향을 보이고 있다. 한편 이날 일리노이주 보건복지부는 약사들이 처방 피임약을 보다 쉽게 제공할 수 있도록 하는 새로운 지침을 발표했다. 약국이 처방 피임약을 직접 제공할 수 있는 범위를 확대하고 자가 투여형 피임약 접근성을 개선하는 등의 내용이다. 일리노이 주는 중서부에서 낙태권을 법으로 보장하는 대표적인 주로 손꼽힌다. 가족계획협회 일리노이 지부에 따르면 2022년 이후 일리노이주의 낙태 진료 환자는 48% 증가했으며, 환자 4명 중 1명은 타주 방문객으로 확인됐다. #시카고중앙일보 #시카고 #일리노이 #낙 Kevin Rho 기자일리노이 개인정보 이날 일리노이주 프리츠커 일리노이 낙태 규제
2026.06.24. 14:07
렌터카 에이비스 개인정보 유출 피해자, 최대 5000불 보상
렌터카 업체 에이비스(Avis)가 2024년 개인정보 유출 사고와 관련해 피해 고객들에게 보상금을 지급한다. 최근 에이비스 합의 사이트 공지문에 따르면 에이비스는 집단소송 합의를 통해 대상 고객들에게 최대 5000달러를 보상하기로 했다. 이번 소송은 2024년 8월 발생한 보안 사고와 관련됐다. 당시 일부 고객의 이름, 운전면허 정보, 크레딧카드 번호 및 만료일, 생년월일, 전화번호 등이 외부에 노출된 것으로 알려졌다. 에이비스 측은 개인정보 유출과 관련한 법적 책임은 인정하지 않았지만, 합의에 따라 피해 고객 보상에 나섰다. 보상 대상은 2024년 8월 3일부터 6일까지 발생한 보안 사고로 개인정보가 유출된 국내 거주 고객이다. 합의안에 따르면 실제 금전 피해를 본 고객은 증빙 서류 제출 시 최대 5000달러까지 보상받을 수 있다. 또 직접적인 금전 피해가 없더라도 대상 고객은 현금 보상을 신청할 수 있다. 다만 지급액은 피해 보상금과 행정 비용 등을 제외한 뒤 신청자들에게 균등 분배되는 방식이다. 보상 신청은 오는 21일까지 합의 사이트를 통해 신청할 수 있다. 우편 신청의 경우 21일자 소인이 찍혀야 한다. 아무 조치도 하지 않을 경우 보상금을 받을 수 없으며 에이비스를 상대로 별도 소송을 제기할 권리도 포기하게 된다. 최종 승인 심리는 오는 7월 28일 열린다. 송영채 기자개인정보 집단소송 개인정보 유출 집단소송 합의 보상 신청
2026.06.14. 20:00
내 개인정보 어디 팔렸나…가주, 무료 삭제 요청 서비스 제공
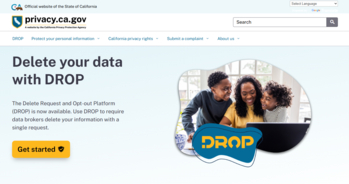
가주 정부가 데이터 브로커 업체에 저장된 개인정보 삭제를 한 번에 요청할 수 있는 무료 온라인 서비스를 운영 중이다. 주 정부는 ‘DROP(Delete Request and Opt-out Platform)’ 서비스를 통해 가주 주민들이 500개 이상 데이터 브로커 업체에 개인정보 삭제 및 판매 중단 요청을 동시에 제출할 수 있다고 밝혔다. 현재까지 30만명 이상이 등록한 것으로 집계됐다. 주 정부는 “사회보장번호(SSN), 검색 기록, 자녀 정보 등 민감한 개인정보 유출을 줄이고 스팸, 사기, 신원도용 위험을 낮추기 위한 목적”이라고 설명했다. 데이터 브로커 업체들은 오는 8월 1일부터 삭제 요청 처리에 들어가며, 접수된 개인정보는 최대 90일 내 삭제해야 한다. 이후에는 45일마다 관련 요청을 반영하게 된다. 이용 절차는 ▶가주 주민 인증 ▶기본 개인정보 입력 ▶DROP 요청 제출 순으로 진행된다. 신청은 웹사이트에서 가능하다. 강한길 기자개인정보 신원도용 기본 개인정보 개인정보 유출 개인정보 삭제
2026.05.20. 22:41
UBCㆍSFU 등 9천개 교육기관 사이버 침해… 개인정보 유출 주의
BC주에서 가장 많은 학생이 재학 중인 UBC와 SFU를 포함해 전 세계 9천여 교육기관이 이용하는 온라인 학습 플랫폼 캔버스(Canvas)의 보안망이 뚫렸다. 이번 사고로 학생들의 이름과 이메일 주소는 물론 학생 식별 번호와 시스템 내 메시지까지 노출됐을 가능성이 커지면서 이용자들의 각별한 주의가 요구된다. 글로벌 교육기관 9천 곳 동시 타격 캔버스의 미국 모회사 인스트럭처(Instructure)는 로그인 상태의 학생과 교직원이 보는 일부 페이지가 무단으로 변경된 사실을 확인한 뒤 즉시 서비스를 중단했다고 밝혔다. 조사 결과 무료 교사용 계정(Free-For-Teacher)의 취약점을 이용한 외부 접근이 있었던 것으로 확인됐으며, 해당 계정은 현재 임시 중단된 상태다. 인스트럭처는 긴급 보안 조치를 거쳐 시스템 안전성을 점검한 뒤 서비스를 다시 복구했다고 설명했다. 현재 캔버스는 정상적으로 운영되고 있으며, 회사 측은 이번 일로 불편과 불안을 겪은 이용자들에게 유감을 표한다고 밝혔다. 2차 피해 방지 위한 보안 수칙 SFU 대학 당국은 이번 사고를 이용한 피싱이나 금융 사기 같은 추가 피해로 이어질 수 있다고 보고 주의를 당부했다. UBC는 네트워크 안내 페이지를 통해 7일 오후 캔버스에 접속했던 학생들에게 비밀번호를 즉시 바꾸라고 권고했다. 학교 측은 학생과 교직원들에게 학교 공지로 위장한 피싱 이메일에 주의하고, 강력한 비밀번호 사용과 다중 인증 설정도 함께 당부했다. 로버트 샤오 UBC 컴퓨터과학 교수는 강의 자료와 학생 과제물 같은 자료가 외부로 유출됐을 가능성이 있다고 지적했다. 그는 유출된 개인정보가 정교한 피싱 사기에 활용될 수 있는 만큼, 앞으로 며칠 동안 받게 되는 이메일과 링크를 특히 조심해서 확인해야 한다고 말했다. 현재 UBC와 SFU 학생회에도 이번 사안과 관련한 내용이 전달된 상태다. 장민재 기자 [email protected]개인정보 교육기관 글로벌 교육기관 피싱 이메일 비밀번호 사용
2026.05.08. 18:04
아마존 사칭 ‘가짜 리콜’ 확산…링크 누르면 개인정보 유출
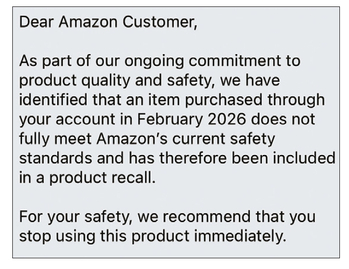
아마존을 사칭한 ‘가짜 리콜 안내’ 사기가 확산되면서 소비자 피해 우려가 커지고 있다. 최근 한 소비자는 “아마존 고객에게”로 시작하는 문자 메시지(사진)를 받았다. 메시지에는 “2026년 2월 구매한 제품이 안전 기준을 충족하지 못해 리콜 대상에 포함됐다”며 “자세한 내용과 환불 절차는 아래 링크에서 확인하라”는 안내가 담겨 있었다. 말미에는 ‘아마존 고객 서비스 팀’이라는 문구까지 붙어 실제 안내처럼 보였다. 이 소비자는 별다른 의심 없이 링크를 눌렀지만, 이어진 화면이 평소와 다른 점을 이상하게 느끼고 접속을 중단했다. 이후 아마존에 직접 확인한 결과 해당 메시지는 개인정보를 빼내기 위한 피싱 사기로 드러났다. 전문가들은 최근 이처럼 ‘제품 리콜’을 미끼로 한 신종 수법이 빠르게 확산되고 있다고 경고한다. 제품 리뷰 비영리단체 컨수머리포트는 사기범들이 문자나 이메일로 리콜 대상 제품이 있는 것처럼 속인 뒤 링크 클릭을 유도하고, 로그인 정보나 개인정보 입력을 요구하는 방식으로 접근하고 있다고 밝혔다. 컨수머리포트는 ▶출처가 불분명한 문자나 이메일의 링크는 절대 클릭하지 말 것 ▶리콜 여부는 반드시 공식 웹사이트나 앱에서 직접 확인할 것 ▶의심스러운 메시지는 답장하지 말고 즉시 삭제할 것을 권고했다. 또 아마존 등 주요 온라인 쇼핑 플랫폼은 리콜 및 안전 공지를 별도로 안내하고 있으며 정부 사이트나 소비자제품안전위원회(CPSC) 홈페이지에서도 공식 리콜 정보를 확인할 수 있다. 송윤서 기자아마존 개인정보 개인정보 유출 가짜 리콜 개인정보 입력
2026.04.12. 21:45
개인정보 관리 소홀하면 ‘소송 직행’…기업 경고
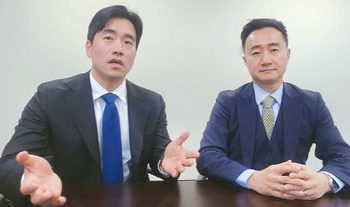
“가주와 연방 법무부가 기업들을 대상으로 소비자 프라이버시 보호에 대한 규제를 더욱 강화하고 있어 대책이 필요합니다” 소비자 또는 고객의 개인정보를 소홀히 다루다가 정부의 조사를 받거나 피소되는 경우가 다수 발생하고 있어 관련 기업 관리자들의 각별한 주의가 필요할 것으로 보인다. 가주는 2018년 ‘소비자 개인정보 보호법(CCPA)’과 ‘개인정보 권리법(CPRA)'을 통해 기업들의 고객 데이터 관리에 대한 규정 준수 여부를 감시하고 있으며 2020년 이를 강화하는 추가 입법을 단행한 바 있다. 판매와 거래, 서비스 제공으로 수집한 개인정보는 반드시 마지막 처리까지 명확해야 한다는 것이 핵심이다. 하지만 아직도 대부분의 한국 지상사와 한인 기업들은 이에 적절한 대응을 하지 못하고 있으며, 해당 사안의 중요성에도 불구하고 관리 책임자도 지정하지 못한 경우가 많은 것으로 알려졌다. '리, 홍, 데거먼, 강 & 웨이메이(LHDK&W)' 로펌의 조셉 구(LA 사무실) 변호사는 “실제 혼다, 디즈니, 도어대시 같은 대기업에서도 최근에 문제의 심각성을 인지하고 관련 대비에 나섰다”며 “주 정부 기록에는 이미 1만여 건이 넘는 개인정보 관련 불만이 접수됐으며, 현재 100여 개 기업을 대상으로 조사가 진행되고 있는 것으로 파악됐다”고 심각성을 전했다. 고객들이 제기한 불만은 고스란히 소송 또는 관계 기관의 수사로 이어질 가능성이 높다. 고객의 개인 정보를 약속대로, 새로운 규정대로 처리하거나 관리하지 못하면 더 큰 리스크를 감수할 수 있다는 것이다. 뉴욕 사무실 소속 최성혁 변호사는 “기업들은 연 총매출 2600만 달러 이상, 정보 공유로 얻는 수익이 50% 이상인 경우, 온라인 사이트 방문자 10만 명 이상이면 관련 규정을 반드시 인지하고 준수해야 한다”며 “하지만 정작 기업들 내부에는 데이터 관리 업무가 아예 존재하지 않거나 부서 간 책임 공방을 벌이는 경우가 적지 않다”고 현실을 전했다. 규모의 차이는 있을 수 있지만 사실상 고객들의 개인 정보를 수집해 관리하는 비즈니스는 대부분 해당한다고 보면 된다. 구 변호사는 “미국인들과 최근 청년층 소비자들은 자신의 개인 정보의 쓰임과 유출에 매우 민감한 반응으로 보인다”며 “최근 적발된 일부 한국 기업들의 예를 보면 고객들의 정보 삭제 요청을 처리한 과정과 결과를 명확히 해명하지 못해 사실상 100% 처벌 또는 소송 대상이 되고 있다”고 전했다. 한편, 한인 최대 로펌 중 하나로 올해 설립 35주년을 맞이한 LHDK&W 로펌은 LA, 뉴포트 비치, 뉴욕, 워싱턴 DC 등에 총 30여 명의 변호사가 활동하고 있으며, 개인정보 보호 관련 규정 준수를 위한 프레임웍(frame work) 설계와 전문 법률 자문을 제공하고 있다. ▶문의: (213)623-2221, [email protected] 글·사진=최인성 기자개인정보 보호법 소비자 개인정보 개인정보 권리법 개인정보 관련
2026.03.25. 18:22
일리노이 주민 60여만명 개인정보 유출
일리노이 주정부 전산망에서 60만명의 개인 정보가 유출된 것으로 확인됐다. 일리노이 주 복지국(Department of Human Services)은 2일 복지국 혜택을 받고 있는 주민들의 개인 정보가 일반에 공개됐었다고 밝혔다. 기간은 지난 2021년부터 2025년까지로 알려졌다. 2021년 4월부터 2025년 10월까지는 복지국의 재활 서비스를 받은 3만2000명 주민들의 개인 정보가 일반인들이 볼 수 있도록 허용됐다. 이 개인 정보에는 이름과 주소, 케이스 번호, 케이스 상태 등이 포함됐다. 또 67만명 이상의 메디케어, 메디케이드 세이빙 프로그램 수혜 주민들의 주소와 케이스 번호, 인구 통계학 정보, 의료보험 종류 등이 2022년 1월부터 2025년 9월까지 일반에 공개된 것으로 확인됐다. 일리노이 주 복지국에 따르면 해당 전상망은 누가 어떤 정보를 봤는지를 확인할 수 없다. 또 유출된 정보를 이용해 다른 용도로 사용됐는지 여부도 즉각적으로 확인되지 않고 있다. 주 복지국은 이와 같은 개인 정보 공개 사실을 지난 해 9월 22일 확인한 뒤 즉각 비공개로 전환했다. 이후 개인 정보는 일반인들에게 공개될 수 없도록 하고 승인된 복지국 직원된 해당 정보에 접근할 수 있도록 조치했다고 밝혔다. 한편 이번 개인 정보 공개에 해당되는 일리노이 주민들은 주 복지국으로부터 연락을 받게 된다. 보다 자세한 정보는 복지국에서 보낸 통지서에 나온 전화로 문의할 수 있다. Nathan Park 기자일리노이 개인정보 개인정보 유출 일리노이 주민들 일리노이 주정부
2026.01.06. 13:34
“사회보장 명세서 다운로드” 이메일, 클릭하면 큰일 난다
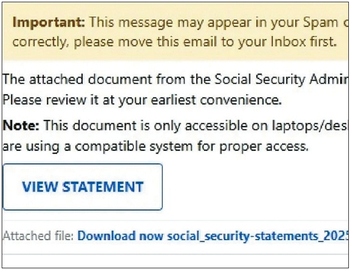
사회보장국(SSA)을 사칭해 사회보장 명세서를 다운로드하라고 유도하는 이메일 사기가 전국적으로 확산하고 있어 각별한 주의가 요구된다. SSA에 따르면 개인정보 유출은 물론 컴퓨터 등 전자기기 시스템 손상 위험이 큰 SSA 사칭 이메일 사기가 최근 성행하고 있다. 해당 이메일은 수신자에게 파일 다운로드 링크 클릭을 유도한 뒤, 사기 웹사이트(사진)로 유인하는 방식이다. 이메일은 겉으로 보기에 실제 정부 발송 이메일과 매우 유사해 SSA에서 보낸 공식 안내로 혼동하기 쉽다. 그러나 발신자 이메일 주소에는 연방정부 공식 도메인인 ‘.gov’가 포함돼 있지 않아 공식 SSA 이메일이 아니다. 통상 연방정부 기관의 공식 이메일 주소는 ‘.gov’로 끝난다. 이메일에는 ‘사회보장 명세서를 다운로드할 수 있다’는 문구와 함께 링크가 포함돼 있다. SSA 측은 어떠한 경우에도 해당 링크를 클릭하지 말 것을 당부했다. 해당 이메일은 SSA에서 발송한 것이 아니며, 링크를 클릭해 접근을 허용할 경우 개인정보 유출이나 악성 프로그램 감염으로 이어질 수 있다. 미셸 앤더슨 SSA 감사관 직무대행은 “이 이메일은 SSA에서 보낸 것처럼 보이지만, 실제 목적은 링크 클릭을 유도해 개인정보나 컴퓨터 접근 권한을 탈취하는 데 있다”며 “사회보장 명세서는 반드시 SSA 공식 웹사이트에 직접 접속해 확인해야 한다”고 강조했다. SSA 감사관실은 SSA 또는 기타 연방정부 기관을 사칭해 요청하지 않은 이메일, 문자, 전화, 우편물이 도착할 경우 항상 의심할 것을 권고하고 있다. 이는 최근 증가하고 있는 정부 기관 사칭 사기의 한 유형으로, 이메일은 즉시 삭제하고 어떠한 방식으로도 응답하지 말아야 한다고 밝혔다. SSA는 실제로 전화로 민원인과 연락하는 경우도 있으나, ▶최근 사회보장 혜택을 신청했거나 ▶이미 혜택을 받고 있으나 기록 갱신이 필요한 경우 ▶본인이 직접 연락을 요청한 경우에 한정된다고 설명했다. 사회보장번호나 기록에 문제가 있을 경우에는 대부분 우편을 통해 공식 안내문이 발송된다. SSA 감사관실은 피해가 발생했을 경우 즉시 사기범과의 연락을 중단하고 금융기관에 통보해 계정을 보호할 것을 당부했다. 또한 사회보장 관련 사기는 SSA 감사관실에 신고하고, 금전적 피해가 발생한 경우에는 연방수사국(FBI) 인터넷 범죄 신고 센터와 연방거래위원회(FTC)에 신고할 것을 권고했다. 김경준 기자개인정보 이메일 이메일 사기 사칭 이메일 개인정보 유출
2026.01.05. 20:23
가주 주민, 클릭 한 번으로 내 개인정보 ‘일괄 삭제’
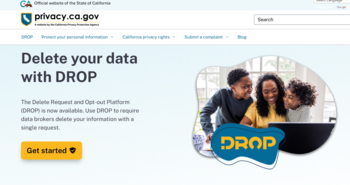
각종 광고 문자와 전화, 우편물로 스트레스를 받아온 가주 주민을 위한 ‘개인정보 보호’ 정책이 본격 시행됐다. 가주 주민은 공인 웹사이트(privacy.ca.gov)를 한 번 방문하는 것만으로 시중에서 유통되는 자신의 개인정보를 일괄 삭제할 수 있다. 가주 개인정보보호에이전시(CPPA)는 지난 1일부터 강화된 개인정보 ‘드롭 프로그램(DROP program)’을 시행했다고 밝혔다. CPPA에 따르면 주민이 공인 웹사이트에 접속해 개인정보 보호를 신청하면, 가주에 등록된 데이터 브로커 500여 곳이 45일 이내에 신청인의 개인정보를 삭제해야 한다. 이에 따라 기업 등을 통해 개인정보를 수집·유통해 온 데이터 브로커들은 해당 정보를 제삼자에게 판매할 수 없게 된다. 그동안 데이터 브로커 업체들은 부동산 기록, 유권자 등록 정보, 소셜미디어 게시물, 쇼핑몰 웹사이트 이용 기록, 설문조사 및 이벤트 응모 내역, 웹사이트 회원가입 정보 등을 통해 개인정보를 수집해 왔다. 이후 개인의 이름과 주소, 전화번호, 이메일, 나이, 성별, 쇼핑 기록, 위치 정보 등을 광고회사와 보험사, 마케팅 업체 등에 판매해 수익을 올렸다. 앞서 가주 정부는 2020년 1월 개인정보보호법(CCPA)을 시행해 주민들이 데이터 브로커 업체에 직접 연락해 개인정보 열람.삭제를 요청하거나 정보 판매를 중단할 수 있도록 했다. 그러나 개인이 업체별로 일일이 요청해야 하는 불편이 있었다. 드롭 프로그램에 따르면 신청을 원하는 주민은 공인 웹사이트에 접속해 신청서 작성 부분(Get Started)을 클릭한 뒤 안내에 따라 개인 정보 삭제 요청서를 작성하면 된다. 신청자는 이름과 생년월일, 우편번호(ZIP code), 이메일, 전화번호 등을 입력해 본인 확인 절차를 거치게 된다. 이 과정에서 가주 거주자임을 증명하기 위한 운전면허증이나 신분증 정보가 요구될 수 있다. 본인 확인과 개인정보 보호 신청이 완료되면, 공인 웹사이트는 해당 정보를 데이터 브로커 업체에 전달한다. 업체들은 해당 정보를 받은 뒤 오는 8월부터 신청자의 개인정보(이름, 생년월일, 우편번호, 이메일, 전화번호, 모바일 광고 식별 ID, TV ID, 차량 등록 번호 등)를 삭제해야 한다. 다만 CPPA는 차량 소유 기록과 부동산 소유 기록, 유권자 등록 기록 등 공공 기록에 해당하는 정보는 삭제 대상에서 제외될 수 있다고 설명했다. 또, 공인 웹사이트 계정(ID)을 생성하면 개인정보 보호 및 삭제 신청 결과를 직접 확인할 수 있다고 덧붙였다. 한편 가주 차량등록국(DMV)은 지난해 운전자 정보를 민간 업체에 제공해 4900만 달러의 수입을 올린 사실이 드러나 논란이 됐다. DMV는 보험사와 데이터 브로커, 차량 제조업체, 대학은 물론 사설 탐정에게까지 운전자 정보를 제공한 것으로 확인됐다. 〈본지 2025년 10월 28일자 A-1면〉 CPPA는 각종 웹사이트 가입 시 개인정보 공유 여부를 묻는 항목에 신중하게 동의할 것을 주민들에게 권고했다. 관련기사 운전자 정보 팔아…DMV 은밀한 수익 김형재 기자 [email protected]개인정보 보호 개인정보 보호 개인정보 드롭 데이터 브로커
2026.01.05. 20:16
미국 입국 시 '5년간 SNS기록' 제출?
캐나다에 거주하며 미국을 방문하려는 일부 여행객들은 곧 미국 입국 시 지난 5년간의 소셜 미디어 기록을 제출해야 할 수도 있다. 미국 관세국경보호국(CBP)이 12월 10일자 공지에서 이 같은 내용의 새로운 심사 강화 제안을 공유하며 논란이 예상된다. ESTA 신청자에게 부과되는 새로운 의무 CBP의 제안이 승인되면, 전자여행허가제(ESTA)가 필요한 모든 여행자는 지난 5년간의 소셜 미디어 기록을 의무적으로 제공해야 한다. CBP는 이와 같이 광범위한 심사 절차를 통해 행정명령 14161을 준수하고, 미국을 테러 및 기타 국가 안보 위협으로부터 보호하려는 노력의 일환이라고 설명했다. 캐나다 여권 소지자는 제외 CBP 웹사이트에 따르면, 캐나다 여권을 소지한 사람은 ESTA가 필요하지 않으므로 이 제안이 승인되더라도 적용 대상에서 제외된다. 그러나 캐나다 거주자 중 캐나다 여권이 없으면서 비자 면제 프로그램(Visa Waiver Program) 국가의 시민권자인 경우에는 이 새로운 조건의 적용을 받게 된다. 수집되는 방대한 추가 정보 CBP는 소셜 미디어 기록 외에도 ESTA 신청 양식에 추가적인 데이터 필드를 넣으려 한다. 이 연방 법 집행 기관은 다음과 같은 추가 정보를 수집할 계획이다. • 지난 5년간 사용한 전화번호 • 지난 10년간 사용한 이메일 주소 • 가족 구성원 정보 (전화번호, 생년월일, 거주지 등 포함) • 생체 정보 (얼굴, 지문, DNA, 홍채 스캔 등) 여행자의 전자 데이터 접근은 새로운 일이 아니다. CBP는 2024년 47,047건의 전자 기기를 검색했으며, 2025년에는 55,318건의 국제 여행객 전자 기기를 검색했다고 보고하며, 검색 건수가 증가하는 추세이다. CBP는 이 제안된 변경 사항에 대해 60일 동안 대중의 의견을 수렴할 예정이다. 토론토중앙일보 [email protected]미국여행 소셜미디어검사 CBP ESTA 규정강화 캐나다거주자 입국규제 국가안보 여행정보제출 개인정보 국경심사
2025.12.11. 6:27
개인정보 도용 피해…가주, 전국 1위 '오명'
캘리포니아 주민이 개인정보 도용 및 사기 피해에 상시 노출돼 있는 것으로 나타났다. 최근 재정 데이터 서비스 업체 월렛허브(WalletHub)가 발표한 주별 개인정보 및 사기 피해 보고서에 따르면, 지난해 4명 중 1명(25%) 이상이 사기 범죄를 당했으며 관련 피해액은 총 125억 달러에 달한 것으로 집계됐다. 특히 인구가 가장 많은 캘리포니아주는 플로리다에 이어 개인정보 도용 및 사기 범죄가 기승을 부리는 지역으로 나타났다. 캘리포니아주는 위험도 평가에서 개인정보 도용 피해 1위, 사기 피해 7위를 각각 기록했다. 개인정보 도용의 표적이 된 캘리포니아 주민의 평균 피해액은 2만8000달러로 전국 4위였고, 사기 피해 중위값은 약 542달러로 전국 3위를 차지했다. 이 밖에도 암호화폐 관련 사기 피해액은 평균 7만1000달러로 집계됐다. 지난해 캘리포니아의 개인정보 도용 신고는 인구 10만 명당 356건, 사기 신고는 1291건으로 나타났다. 온라인 쇼핑 등 전자상거래 사기 피해도 배송지 기준 전국 5위, 청구지 기준 7위로 집계됐다. 월렛허브는 사기범들이 통신, 정보기술(IT), 의료 관련 기업의 고객 정보를 빼낸 뒤 각종 범죄에 악용한다고 설명했다. 개인정보 도용 시 사회보장번호(SSN), 이름, 생년월일, 주소, 신용카드 정보 등이 모두 유출돼 피해가 확대된다. 실제로 지난 5월 대형 통신사 AT&T 계정 8600만 개 정보가 유출돼 추가 피해 우려가 커진 바 있다. 월렛허브 측은 개인정보 도용 및 사기 피해 예방법으로 ▶이메일 및 2단계 인증 비밀번호 강화 ▶신용점수 정기 확인 ▶의심스러운 이메일·링크 클릭 금지 등을 권고했다. 이가운데 NBC4뉴스는 연말 쇼핑 시즌을 맞아 AI를 활용한 가짜 쇼핑 웹사이트 사기가 기승을 부리고 있다고 전했다. 사기범들은 AI를 이용해 그럴듯한 쇼핑 웹사이트를 만들어 소비자 개인정보를 탈취하고 있다. 주요 수법은 유명 쇼핑몰 또는 브랜드 웹사이트 사칭, 과도한 가격 할인으로 악성 사이트로 유도, 결제로 신용정보를 빼내는 방식 등이었다. NBC4뉴스는 소셜미디어의 맞춤형 광고 역시 AI 기반 사기일 수 있다고 경고했다. 이와 관련해 전문가들은 공식 웹사이트 직접 접속, 악성코드 감지를 위한 최신 소프트웨어 설치, 온라인 계정별 서로 다른 비밀번호 사용 등이 필요하다고 조언했다. 김형재 기자개인정보 도용 개인정보 도용 사기 범죄 사기 신고
2025.12.09. 23:04
“개인정보 이민단속에 사용되면 소송” 추진
뉴욕시의회가 '피난처 도시'(sanctuary city)로서 뉴욕시의 지위를 강화하기 위한 패키지 조례안을 발의하고 나섰다. 9일 시의회 이민위원회에서는 '피난처 도시'에 거주하는 이민자들이 더 안전하게 느낄 수 있도록 보호하기 위한 조례안 4개에 대해 논의했다. 가장 눈에 띄는 조례안은 뉴욕시경(NYPD)이나 시정부 기관이 연방 이민당국과 불법체류자 정보를 공유해 구금됐거나 체포됐을 경우, 개인이 시정부를 상대로 소송을 제기할 수 있는 권리를 부여하는 조례안(Int 0214)이다. 조례안을 대표 발의한 샤하나 하니프(민주·39선거구) 시의원은 "최근 뉴욕시 교정시설 관계자들과 경찰 등이 이민단속 요원과 불법적으로 협력해 피난처 도시의 지위를 무시했다"며 "이와 같은 불법적인 협조로 인해 체포, 구금된 모든 사람이 소송을 제기할 수 있도록 허용하는 것"이라고 밝혔다. 이외에 시의회에서는 ▶뉴욕시 내에 이민자들의 권리를 설명하는 안내 표지판 설치 의무화 ▶고용주들의 전자고용인증(E-Verify) 사용 규제 ▶연방정부 이민당국이 뉴욕시 교정시설에서 운영되는 것을 금지하는 조례안 등도 한꺼번에 논의됐다. E-Verify 시스템은 불법 고용을 방지하기 위해 고용주가 구직자의 신분을 확인하는 데 사용하는 시스템이다. 하지만 이 시스템의 오류가 너무 많고, 문제가 될 것을 우려한 고용주들이 아예 합법 이민자조차 고용하는 것을 꺼리게 되는 부작용이 있다고 이민단체들은 말한다. 또한 피난처 도시임에도 불구하고 교정시설에서 이민단속 요원들이 활동하는 것을 막겠다는 내용도 논의됐다. 치 오세(민주·36선거구) 뉴욕시의원은 "연방정부가 뉴욕시의 피난처 도시 조례를 위반하는 것을 수차례 목격하고 있다"며 "이에 따라 피난처 도시로서의 조례를 강화하고, 보호하기 위해 나섰다"고 조례안 발의 취지에 대해 설명했다. 뉴욕시에서 이민세관단속국(ICE) 요원들에게 구금된 이민자 중 실제로 범죄 기록이 있는 경우는 4분의 1에 불과한 것으로 집계되고 있다. 당초 도널드 트럼프 행정부는 살인 등 중범죄 기록이 있는 불법체류자가 상당수를 차지한다며 이들을 집중적으로 체포하고 추방하겠다고 밝혔지만, 실제로 중범죄 기록이 있는 불체자 체포 비율은 낮은 것으로 파악된다. 김은별 기자 [email protected]개인정보 이민단속 이민단속 요원들 개인정보 이민단속 중범죄 기록
2025.12.09. 20:59
KITA, 개인정보 보호 세미나
캘리포니아한국기업협회(KITA·회장 김한수)가 지난 17일 리·홍·디거먼·강앤웨이미 로펌에서 글로벌 개인정보 규제와 국경 간 디스커버리 전략을 주제로 세미나를 개최했다. 이날 구요셉·윤수진 변호사가 가주 소비자 프라이버시법·개인정보보호법 등 법제 동향, 해외 증거개시 사례와 한·미 소송 전략을 설명했다. 세미나를 마치고 김한수(왼쪽 앞줄 첫 번째) 회장과 회원들이 기념촬영을 했다. [KITA 제공]개인정보 세미나 개인정보 보호 글로벌 개인정보 소비자 프라이버시법
2025.11.19. 18:35
노바스코샤 전력회사, 해킹으로 대금 지연
노바스코샤 최대 전력회사인 노바스코샤 파워(Nova Scotia Power)가 지난 3월 발생한 사이버 공격의 영향으로, 협력업체와 공급업체에 대한 대금 지급이 수개월째 지연되고 있다. 시스템 마비로 지연…“연말까지 처리 예정” 지난 10월 27일, 노바스코샤 파워 대변인 재클린 포스터는 “지급 지연으로 불편을 겪는 협력업체들에 사과드린다”며 “모든 청구서를 연말 전까지 처리할 예정”이라고 밝혔다. 회사는 IT 시스템 마비 이후 수십 명의 추가 인력을 투입해 수작업으로 정산을 진행 중이라고 설명했다. CBC에 따르면 일부 협력업체는 수십만 달러의 대금을 받지 못한 상태다. 철강 제조업체 마리드 인더스트리의 팀 하우츠마 대표는 “우리 회사만 6만~7만 달러가 미지급됐다”며 “정부가 추진하던 ‘신속지급법(Prompt Payment Act)’이 지켜지지 않고 있다”고 비판했다. 개인정보 27만7천 명 유출…과다 청구도 발생 이번 해킹으로 고객 약 27만7천 명의 이름, 생년월일, 주소, 운전면허 번호, 은행 계좌 정보 등이 다크웹에 유출됐다. 노바스코샤 에너지위원회는 “피해 범위가 광범위해 개별 통보가 어렵다”며 “일부 스마트미터 데이터가 손상돼, 평균 사용량을 기준으로 추정 요금을 청구하고 있다”고 밝혔다. 이로 인해 일부 고객들은 과다 청구를 호소했다. 전력 공급은 정상…5년간 신용 모니터링 제공 전력 생산과 송전에는 차질이 없지만, 회사는 피해 고객 전원에게 트랜스유니온(TransUnion)을 통한 5년간 무료 신용 모니터링을 제공하고 있다. 모회사 에메라(Emera Inc.)는 “이번 사건을 계기로 전력 인프라 전반의 사이버 보안을 강화할 것”이라고 밝혔다. 임영택 기자 [email protected]노바스코샤 전력사 노바스코샤파워 IT시스템 개인정보 CBC 신속지급법
2025.10.31. 23:10
운전자 정보 팔아…DMV 은밀한 수익
차량등록국(DMV)이 보유한 운전자 개인정보를 민간업체에 유료로 제공해 수익을 올려온 것으로 드러났다. 특히 캘리포니아주 DMV는 지난해 운전자 정보 제공으로만 약 4900만 달러를 벌어들인 것으로 확인됐다. 탐사보도 전문매체 인베스티게이트TV(InvestigateTV)는 전국 23개 주 DMV가 지난 회계연도(2024-2025) 기준 최소 2억8200만 달러 이상의 수익을 거뒀다고 27일 보도했다. 이 중 조지아주가 5300만 달러로 가장 많았고, 가주가 4900만 달러로 뒤를 이었다. 보도에 따르면 가주 DMV는 보험사, 데이터 브로커, 차량 제조업체, 대학, 심지어 사설 탐정에게까지 운전자 정보를 제공했다. 여기에는 이름, 주소, 전화번호, 운전면허번호 등 민감한 개인정보가 포함돼 있다. 논란의 핵심은 이 같은 정보 제공이 ‘합법적인 판매’ 형태로 이뤄지고 있다는 점이다. 1994년 제정된 ‘운전자 개인정보보호법(Driver’s Privacy Protection Act·DPPA)'은 개인정보 공개를 금지하면서도 14가지 예외 조항을 두고 있다. 배경조사, 보험, 채권추심, 사설조사 등이 대표적이다. 각 주 DMV는 이를 근거로 보험사, 채권추심회사, 사설조사업체 등에 정보를 유료로 제공해왔다. 일부 주는 건당 5달러의 수수료를, 대량 제공 시에는 수천 달러의 계약을 체결하기도 했다. 문제는 대부분의 주민들이 이런 사실을 전혀 모르고 있다는 점이다. LA 한인타운 에덴자동차의 제이 장 부사장은 27일 본지와의 인터뷰에서 “자동차 브로커들도 이런 사실을 잘 모른다”며 “업계 종사자인 나도 이번에 처음 알았는데 일반 대중은 거의 알지 못할 것”이라고 말했다. 텍사스 샌안토니오의 한 주민 니키(가명) 씨는 인베스티게이트TV 인터뷰에서 “누군가 돈을내고 내 주소를 살 수 있다면, 내 안전에도 가격표가 붙은 셈”이라며 “차를 사거나 면허를 신청할 때 제출한 정보가 이렇게 팔릴 줄 몰랐다”고 분통을 터뜨렸다. 그는 “우리는 그 정보를 통제할 권리가 있어야 한다”고 덧붙였다. 이에 대해 DMV 측은 “정보를 판매한 것이 아니다”라며 “연방법이 허용한 기록 관리비용 충당 목적의 수수료 징수일 뿐”이라고 해명했다. 버지니아 DMV는 “개인정보는 법으로 보호되며, 특정 조건을 충족하지 않으면 공개할 수 없다”고 밝혔다. 하지만 시민단체들은 DPPA가 제정된 지 30년이 지난 지금, 현실을 제대로 반영하지 못하고 있다고 지적했다. 현재 DMV 데이터 공유를 거부(opt-out)할 수 있는 주는 델라웨어, 위스콘신, 와이오밍 등 3곳뿐이다. 개인정보보호단체 'ID 절도자원센터' 제임스 리 대표는 “운전면허 정보는 과거보다 훨씬 가치 있는 데이터가 됐다”며 “주민이 사는 곳에 따라 개인정보 권리가 달라지는 것은 불공정하다”고 비판했다. 그는 “전국 단위의 통일된 개인정보보호법 제정이 필요하다”고 강조했다. 강한길 기자개인정보 논란 운전자 개인정보보호법 개인정보 공개 운전자 데이터
2025.10.27. 20:59